Nem az a kérdés, hogy van-e elektronikus aláírás
Papíron egyszerűnek tűnik a felelősség. Van egy dokumentum, van rajta egy aláírás, és ezzel a kérdés el is van intézve. A gyakorlatban azonban, különösen egy digitális rendszerben, ennél jóval több kérdés merül fel:
Ki rögzítette az adatot?
Jogosult volt rá?
Ki adott neki hozzáférést?
Módosult-e később az adat?
Mikor készült a dokumentum?
Igazolható-e, hogy valóban az adott rendszerből származik?
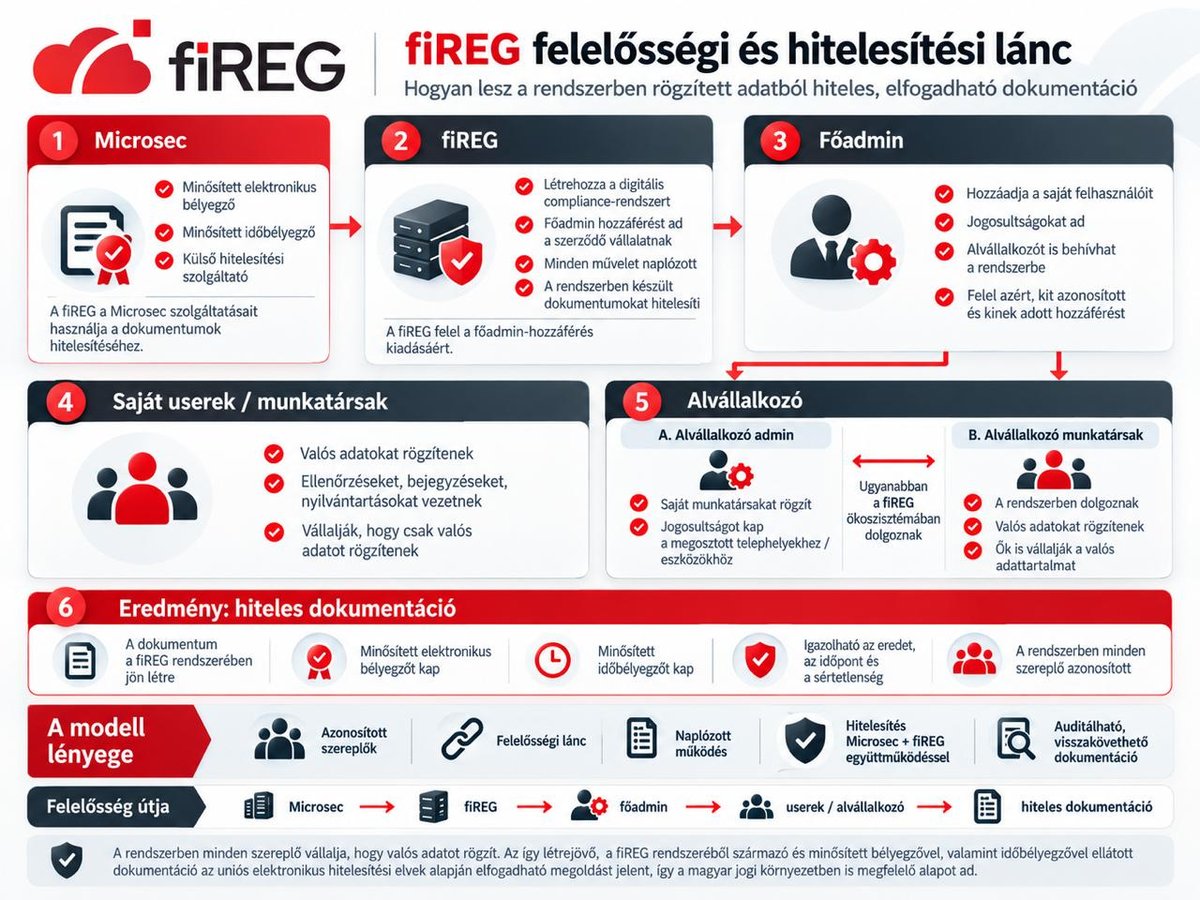
Egy névtelen adatra utólag ráhelyezett elektronikus bélyegző ezekre a kérdésekre nem válaszol. A fiREG ezért nem egyetlen technikai elemre épít, hanem a hitelességet felelősségi láncként kezeli: a külső bizalmi szolgáltatótól az azonosított felhasználókon át a hitelesített, auditálható dokumentációig.
Az első láncszem: a minősített bizalmi szolgáltatás
A lánc legkülső pontján egy független, minősített bizalmi szolgáltató, a Microsec áll. A fiREG erre építi a dokumentumhitelesítés technikai rétegét:
minősített elektronikus bélyegző,
minősített elektronikus időbélyegző,
külső, minősített bizalmi szolgáltatóként.
Fontos megkülönböztetés: a Microsec nem a dokumentum szakmai tartalmát igazolja. A hitelesítési szolgáltatás azt segíti igazolni, hogy a dokumentum honnan származik, mikor létezett, és sértetlen maradt-e. A tartalom helytállósága más kérdés, és a láncban máshol dől el.
A fiREG szerepe: azonosítható és naplózott környezet
A fiREG nem egy PDF-generátor. A fiREG hozza létre azt a kontrollált digitális környezetet, amelyben a dokumentum egyáltalán keletkezik:
a szerződő vállalat számára főadmin-hozzáférést ad,
a rendszerben rögzített bejegyzések azonosított felhasználóhoz és időponthoz köthetők, utólagos változtatásuk pedig kimutatható,
a dokumentum magából a rendszerből származik,
a hitelesítés pedig ehhez a rendszerben létrejött dokumentumhoz kapcsolódik.
A bélyegző önmagában egy dokumentumot hitelesít. A fiREG azt is megmutatja, milyen folyamat vezetett annak létrejöttéhez.
A főadmin: itt kezdődik a vállalati felelősség
A fiREG kiadja a főadmin-hozzáférést, és innentől a vállalaton belül egy delegált felelősségi lánc épül fel. A főadmin:
létrehozza a saját felhasználóit,
jogosultságokat oszt,
meghatározza, ki milyen területhez férhet hozzá,
alvállalkozót is bevonhat,
és felelősséget vállal azért, hogy kinek biztosított hozzáférést.
Ez nem mellékes technikai beállítás, hanem vállalati governance-kérdés: a hozzáférés nem alakul ki magától, hanem valaki tudatosan, azonosíthatóan adja ki.
A felhasználók felelőssége: a technológia nem helyettesíti a valós adatot
Ezt érdemes külön is kimondani. A fiREG nem tudja varázsütésre eldönteni, hogy egy helyszíni ellenőrzés valóban megtörtént-e. Amit viszont rögzít: ki, mikor, milyen jogosultsággal tett bejegyzést.
A felhasználó ezzel párhuzamosan vállalja, hogy valós adatot rögzít, és hogy az általa felvitt ellenőrzés vagy bejegyzés megfelel a tényleges állapotnak.
A rendszer hitelesíti a folyamatot és a dokumentum eredetét; a szakmai tartalomért továbbra is az adatot rögzítő, azonosított személy felel.
Ez nem gyengíti a modellt, hanem éppen erősebbé és tisztábbá teszi: a felelősség ott marad, ahol a valóságban is van.
Alvállalkozók: ugyanabban a rendszerben, ugyanazon felelősségi logika szerint
Az egyik legfontosabb üzleti üzenet itt jön. A nagyvállalatnak nem kell az adatvagyonát átadnia a szolgáltatónak, és minden vállalkozásnak elég egyetlen egyszer bent lennie a rendszerben. Ehelyett:
a megbízó a kiválasztott alvállalkozót az adószáma alapján azonosítva hívja be a saját fiREG-ökoszisztémájába, hogy elvégezze a szükséges feladatokat,
az alvállalkozó a saját fiREG-fiókjában gondoskodik róla (jó esetben egyszer), hogy mely munkatársai végzik el a konkrét munkát időről időre a megbízónál,
a munkatársak jogosultságot kapnak az adott telephelyekhez és eszközökhöz,
mindenki ugyanabban a rendszerben dolgozik,
a történeti adatok pedig végig a megrendelő kontrollja alatt maradnak.
Szolgáltatót váltasz? Az adat és a történet marad
Ha a vállalat tűzvédelmi szolgáltatót vált, nem kell a teljes nyilvántartást magával vinnie az előző szolgáltatótól. A jogosultság változik, az adat és a történet megmarad.
Ez a szolgáltatói függetlenség a gyakorlatban: a tudás és az előzmény nem a szolgáltatónál marad, hanem a vállalatnál.
Mi történik, amikor elkészül a dokumentum?
A folyamat lépésről lépésre:
az azonosított felhasználó adatot rögzít,
a rendszer naplózza a műveletet,
a dokumentáció a fiREG-ben létrejön,
a dokumentum a cég beállítása szerint minősített elektronikus bélyegzőt és minősített időbélyeget kap,
az eredet, az időpont és a dokumentum sértetlensége ellenőrizhető.
Mit ír elő a TvMI: szerkesztői összefoglaló
Az alábbi pontok a hivatkozott TvMI követelményeinek szerkesztői összefoglalói, nem szó szerinti idézetek. Az irányadó szöveg a BM OKF által kiadott hatályos TvMI 12.6:2026.02.01 (Ellenőrzés, felülvizsgálat és karbantartás) 4.5.5.2 pontja; eltéréskor a hivatalos dokumentum az irányadó (elérhető: katasztrofavedelem.hu).
Az elektronikusan vezetett tűzvédelmi üzemeltetési naplóra a TvMI 12.6:2026.02.01 4.5.5.2 pontja ad keretet: tételesen felsorolja, mikor felel meg az elektronikus napló az OTSZ előírásainak, azaz mikor fogadható el az OTSZ szerint. A felelősségi lánc egyes elemei pontosan ezekre a követelményekre felelnek. (A TvMI alkalmazása önkéntes; az OTSZ-megfeleléshez a 4.5.5.2 valamennyi feltételének teljesülnie kell.)
4.5.5.2 b), g), h): azonosítás és jogosultság
A napló rögzíti a jogosult személy személyazonosságát, jogosultsági szintjeit, a hozzáférés és beazonosítás módját; elkülönített jogosultsági szinteket tartalmaz; és csak engedélyezett, jogosultsággal rendelkező személy végezhet adatrögzítést.
Mit jelent: ez a lánc azonosítás-, jogosultság- és főadmin-szakasza. A főadmin osztja a jogosultságokat, a rendszer pedig azonosított felhasználóhoz köti a bejegyzést.
4.5.5.2 c): a szakértelem igazolása
A napló tárolja az adatrögzítő személy tűzvédelmi szakvizsga-bizonyítványának számát és érvényességi idejét, valamint a jogosultsági kör igazolását.
Mit jelent: a TvMI azt kéri, hogy a bejegyzés mögött igazolt szakértelem álljon. Ez kapcsolódik a lánc elvéhez: a szakmai tartalomért az azonosított felhasználó felel.
4.5.5.2 i), j): nyomon követhetőség és biztonságos tárolás
Az adatok változtatása nyomon követhető, a tárolás biztonságos és hatósági eljárások során ellenőrizhető.
Mit jelent: ez a lánc sértetlenség-eleme. A rögzített bejegyzés utólagos változtatása kimutatható, és egy hatósági ellenőrzés során ellenőrizhető.
4.5.5.2 k): exportálhatóság
A tűzvédelmi műszaki megoldást érintő ellenőrzésre, karbantartásra és javításra vonatkozó bejegyzések adatcsomagként is exportálhatók, lementhetők és kinyomtathatók.
Mit jelent: ez támasztja alá a szolgáltatói függetlenséget. Az adat és a történet kivihető, nem ragad a szolgáltatónál.
4.5.5.2 l): időbélyeg és minősített bélyegző
A napló időbélyeggel, valamint minősített elektronikus aláírással/bélyegzővel, vagy minősített tanúsítványon alapuló, fokozott biztonságú aláírással/bélyegzővel rendelkezik. A TvMI megjegyzése szerint a naplóból kinyomtatott és a jogosult személy által aláírt üzemeltetési napló bizonyító ereje megegyezik a papíralapú naplóéval.
Mit jelent: itt zárul be a lánc. A dokumentum a cég beállítása szerint kapja meg a minősített bélyegzőt és időbélyeget: ez a cikk elején említett külső bizalmi szolgáltató (Microsec) szerepe.
Miért erősebb ez egy egyszerű elektronikus aláírásnál?
Egyetlen aláírás egyetlen kérdésre ad választ: ki írt alá egy dokumentumot. A fiREG-modell ennél többre felel:
ki hozta létre a hozzáférést,
ki rögzítette az adatot,
milyen jogosultsággal,
melyik vállalathoz vagy szolgáltatóhoz tartozott,
mikor történt,
milyen dokumentum keletkezett belőle,
és változott-e utána.
Ez nem csak dokumentumhitelesítés, hanem folyamat-hitelesség és felelősségi lánc.
Amit mindenképpen érdemes magaddal vinni
Nem attól hiteles a fiREG-ben készült dokumentáció, hogy a végén ráteszünk egy digitális pecsétet. A modell azért erős, mert az elemek együtt működnek: azonosítás, jogosultság, felelősség, naplózás, dokumentumképzés, minősített elektronikus bélyegző és minősített időbélyegző.
Nézd meg, hogyan működik mindez a saját szervezetedben
A fiREG-ben a vállalat saját felhasználói és külső tűzvédelmi szolgáltatói ugyanabban a kontrollált, auditálható rendszerben dolgozhatnak. Az eredet, az időpont és a szereplők azonosíthatók, a bejegyzések utólagos változtatása kimutatható, a dokumentáció pedig minősített elektronikus hitelesítési szolgáltatásokkal látható el.