Fontos cikk jelent meg az IT Businessen arról, hogy egy szoftver kiválasztásakor az ár és a funkciók mellett a biztonsági kockázatot is mérlegelni kell.
A cikk konkrét szempontokat sorol fel: SaaS (Software as a Service, azaz szolgáltatásként nyújtott szoftver) megoldásnál például a szolgáltató infrastruktúrájának folyamatos sérülékenység-vizsgálatát, a fejlesztői, teszt- és éles környezet szétválasztását, a titkosított adattárolást és a szerepkör-alapú hozzáférést, a dokumentált incidenskezelést, és azt, hogy az ISO-tanúsított, valamint a NIS2 hatálya alá eső szervezeteknek a beszállítói kockázatot is értékelniük kell.
Nálunk, a fiREG-nél pontosan ezért figyelünk a megbízhatóságra: mi vagyunk az a szolgáltató, akit az ügyfél ezekkel a kérdésekkel megvizsgál. Egy tűzvédelmi nyilvántartásban évekre visszamenő, auditálható adat van, ezért az adatbiztonság nálunk nem opció, hanem alapkövetelmény.
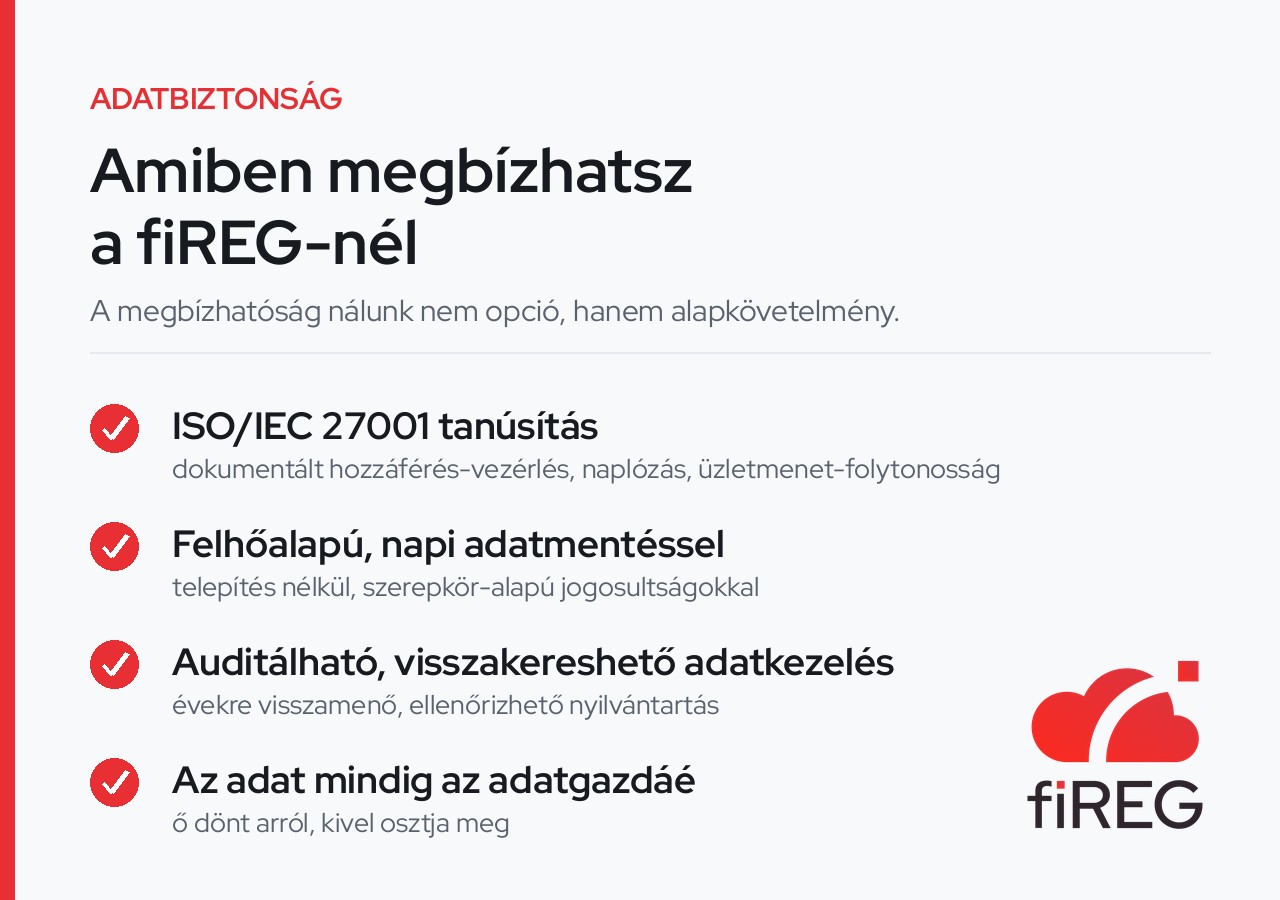
A fiREG adatbiztonsági legfőbb pillérei
Ezért rendelkezünk ISO/IEC 27001 információbiztonsági tanúsítással, amely dokumentált hozzáférés-vezérlést, naplózást és üzletmenet-folytonosságot követel meg. Ezért felhőalapú a rendszer napi adatmentéssel és telepítés nélkül, szerepkör-alapú jogosultságokkal, és ezért auditálható, visszakereshető az adatkezelés, az adat pedig mindig az adatgazdáé, aki dönt a hozzáférésekről, megosztásról.
A cikk üzenete egybecseng azzal, ahogy mi gondolkodunk: egy szoftver kiválasztása ma már biztonsági döntés is. Ezt a mércét magunkra is alkalmazzuk, hogy az ügyfeleink valóban nyugodtan bízhassanak bennünk.
Érdemes elolvasni a teljes cikket: https://itbusiness.hu/technology/it-biztonsagi-szempontok-szoftvervasarlas/